 OpsPlane
IT operasyonunun tamamı, tek kontrol düzleminde.
OpsPlane; varlık envanterinden ajan ve APM'e, servis masasından kimlik ve ayrıcalıklı erişime, siber savunmadan SOC/SOAR müdahalesine ve KVKK denetimine kadar IT'nin her katmanını 16 ürün ailesiyle tek panelde yönetir.
16 ürün ailesi, tek menü
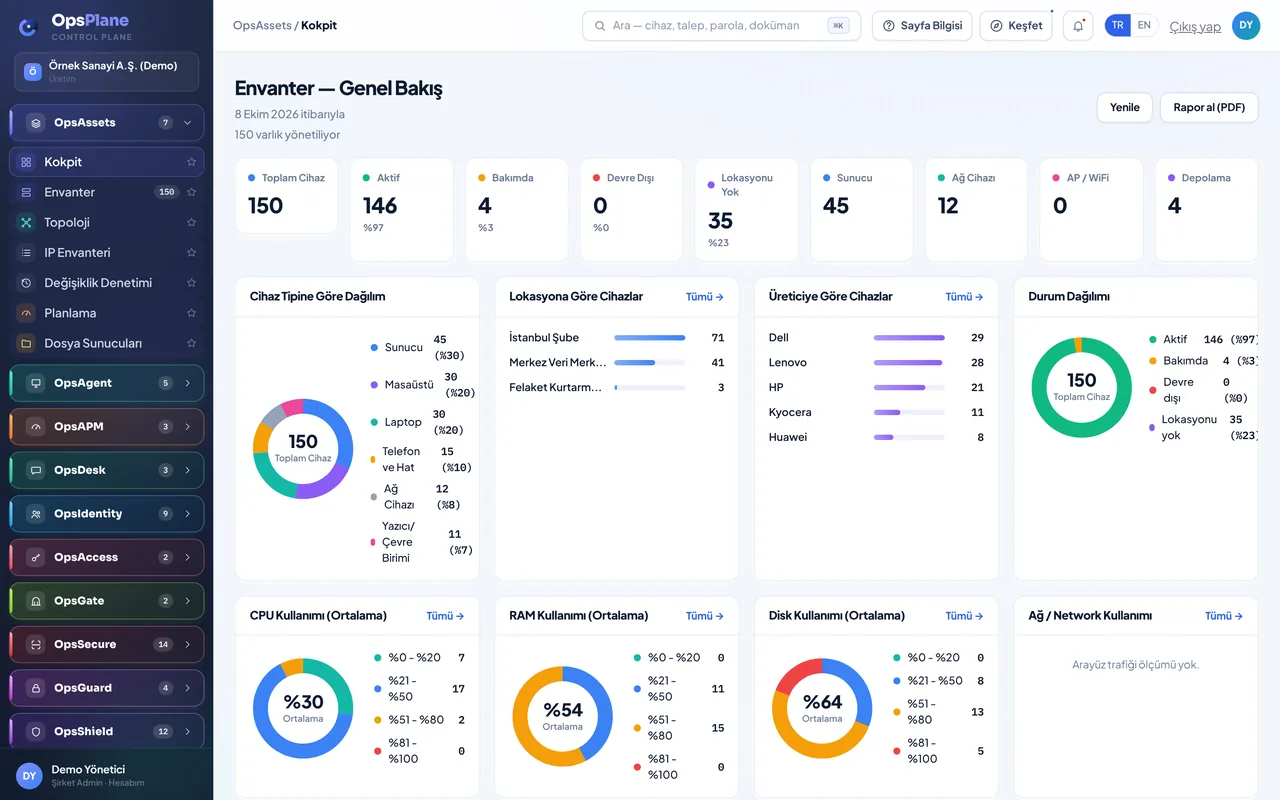
Panelin sol menüsü işe göre gruplanmıştır: her aile kendi rengine, kendi yetkisine ve kendi ekranlarına sahiptir. İhtiyacınız olmayan aileyi kapalı bırakabilirsiniz; kullanıcı yalnız işine gerekeni görür.
OpsAssets 7 ekran
Varlık envanteri. Cihaz, IP ve lokasyon kayıtları; topoloji, değişiklik denetimi ve kapasite tahmini.
OpsAgent 5 ekran
Cihaz ajanı ve keşif. Ajan ağdaki cihazları kendisi bulur; kurulum, onay ve güncelleme tek yerden.
OpsAPM 3 ekran
Uygulama performans izleme. Sunucuya rol verilir (IIS, Java, Linux, Apache, veritabanı); toplama merkezden, ajanla yürür.
OpsDesk 3 ekran
Servis ve destek. Servis masası, kullanıcının onayıyla uzak destek ve yapay zekâ asistanı.
OpsIdentity 9 ekran
Kimlik ve Active Directory. Hesaplar, işe alım/ayrılış, erişim gözden geçirme, görev ayrılığı ve dizin denetimi.
OpsAccess 2 ekran
Erişim analizi. Güvenlik duvarı kuralı, AD ve sunucu yetkisini birleştirir: kim neye ulaşabilir?
Hassas olduğu için yetki açıkça verilir.
OpsGate 2 ekran
Ayrıcalıklı erişim (PAM). Sunucu ve ağ cihazlarına tarayıcıdan bağlanın; parola kullanıcıya gösterilmez, oturumlar kayıtlıdır.
OpsSecure 14 ekran
Güvenlik ve zafiyet. Risk skoru, dış saldırı yüzeyi, tehdit istihbaratı ve avı, dosya bütünlüğü, parola kasası ve sertifikalar.
OpsGuard 4 ekran
DLP / davranış izleme. USB, program ve site olayları kullanıcı bazında izlenir.
Çalışan verisi içerdiği için varsayılan kapalı.
OpsActivity 7 ekran
Aktivite izleme. Oturum, aktif/boşta süresi ve uygulama kullanımı; her görüntüleme denetim kaydına yazılır.
KVKK açısından en hassas modül: yönetici bile açıkça yetki verilmeden göremez.
OpsShield 12 ekran
Siber savunma. Bulut, kod, sır ve kablosuz denetimleri; MITRE ATT&CK eşlemesi, savunma testleri, farkındalık ve IR tatbikatları.
OpsResponse 2 ekran
Olay müdahalesi (SOC / SOAR). Tüm kaynakların alarmı tek konsolda önem puanıyla; playbook'larla onaylı müdahale.
SOAR gerçekten müdahale ettiği için varsayılan kapalı.
OpsComply 4 ekran
Denetim ve uyum. Kontrol kataloğu ve kanıt toplama, KVKK & VERBİS, doküman ve dosya paylaşımı.
OpsFinance 6 ekran
Lisans, bütçe ve yaşam döngüsü. Yenileme takvimi, lisans uyumu, bütçe; değişiklik ve sürüm yönetimi.
OpsReports 5 ekran
Raporlama ve izleme. Yönetim raporları, metrik izleme, ajan takibi ve “şu olursa şunu yap” otomasyonu.
OpsLogs 2 ekran
Uyarı ve kayıtlar. Uyarılar ve uygulama içi her işlemin denetim kaydı.
Gerçek panelden ekranlar
Aşağıdaki görüntülerin hepsi çalışan uygulamadan, demo verisiyle alındı. Büyütmek için bir ekrana tıklayın.
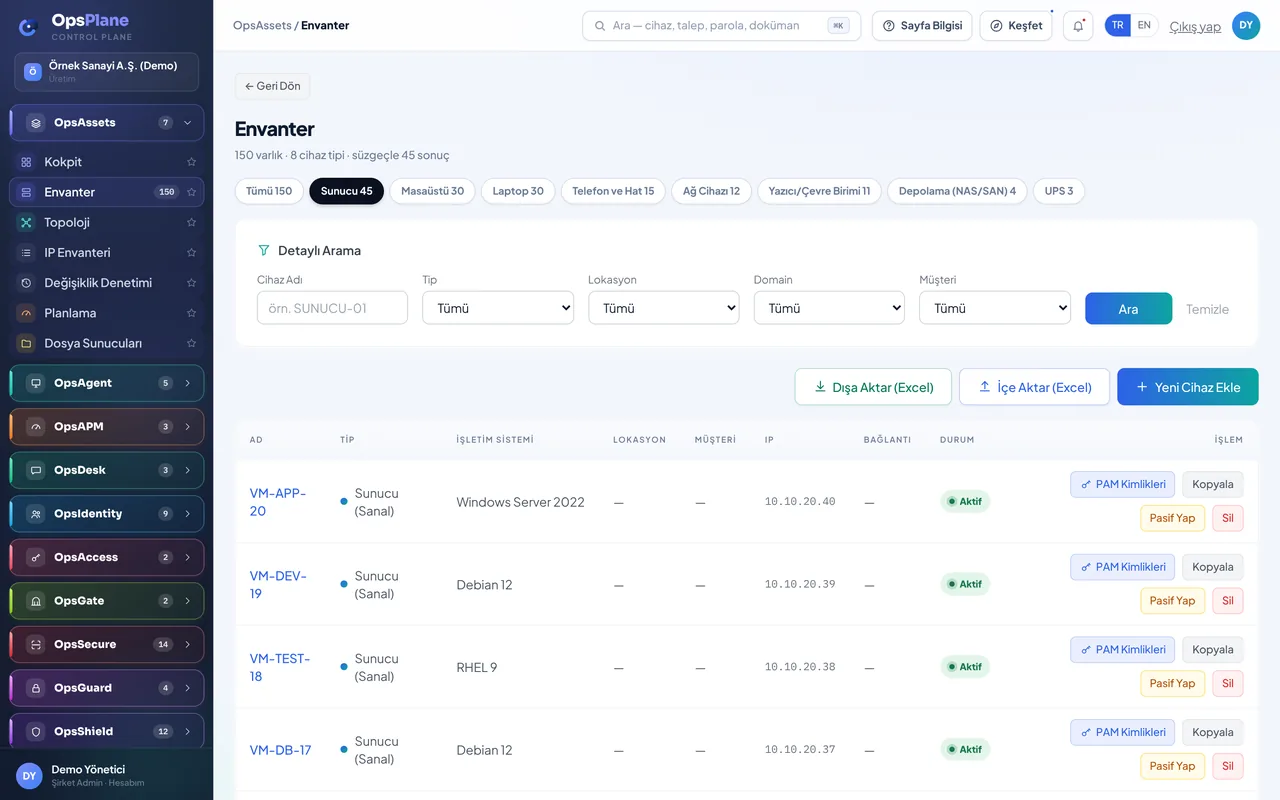
Varlık envanteri
Sunucu, ağ cihazı, uç kullanıcı, depolama, devre ve IP kayıtları tek listede; tip, lokasyon ve domain'e göre süzülür. Ajan ağdaki cihazları kendisi bulur, Excel ile toplu içe/dışa aktarım yapılır.
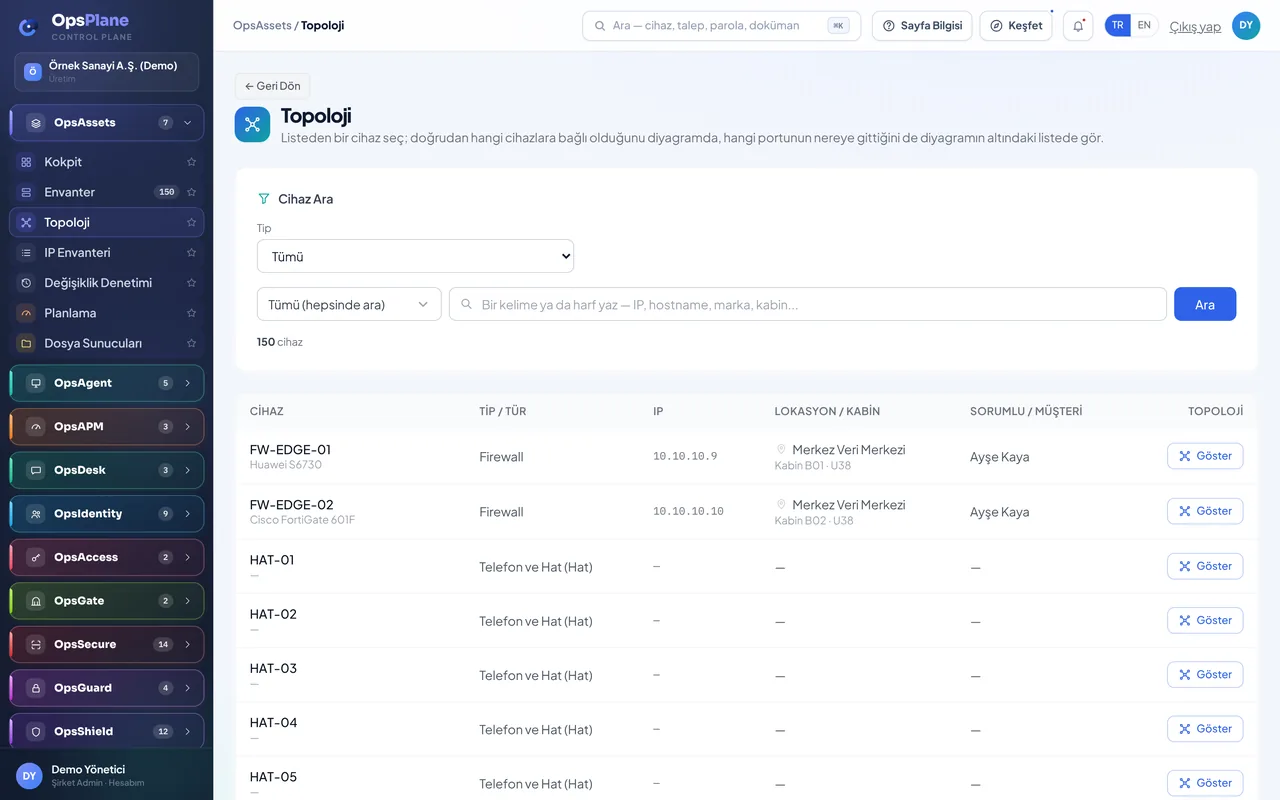
Ağ topolojisi
Cihazlar arasındaki bağlantılar envanterdeki veriden otomatik çizilir. Hangi switch'in altında ne var, bir arıza neyi etkiler — tablodan okumak yerine haritada görürsünüz.
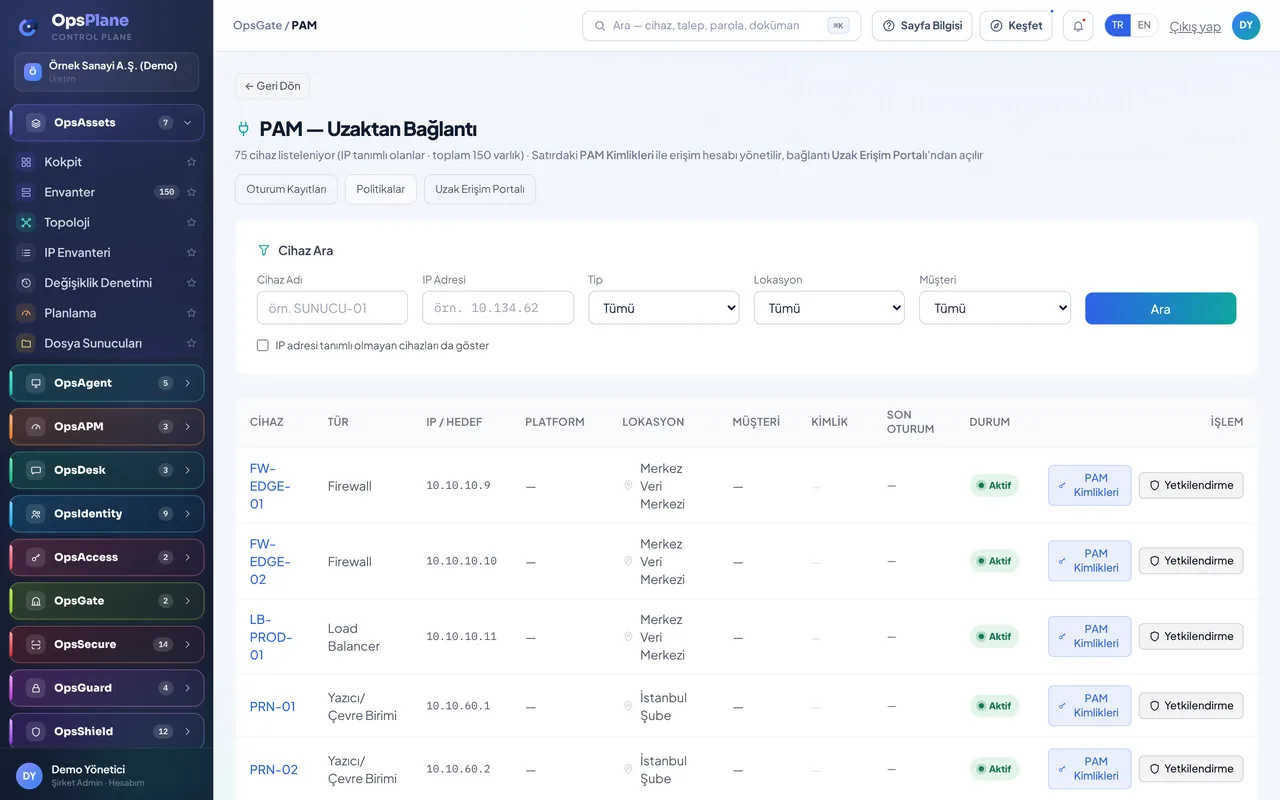
Ayrıcalıklı erişim (PAM)
Sunuculara ve ağ cihazlarına tarayıcıdan bağlanın; parola kullanıcıya hiç gösterilmez. Oturumlar kayıt altında, yetki cihaz bazında verilir. Uzak Erişim portalından yapılan bağlantılar PAM Reports'ta raporlanır.
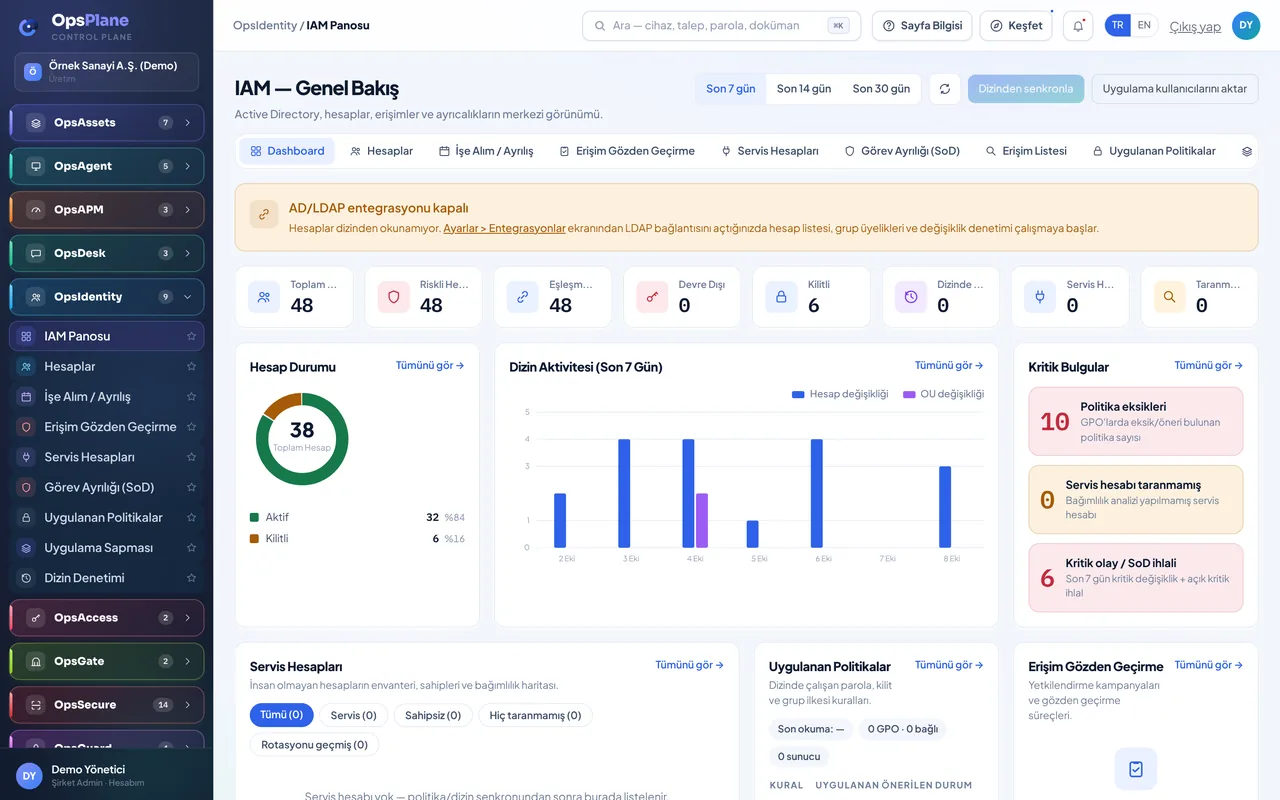
Kimlik ve Active Directory
Dizin hesapları, işe alım/ayrılış süreçleri ve AD değişiklik denetimi; erişim gözden geçirme, görev ayrılığı ve servis hesabı takibiyle. Kullanıcı parolasını self-servis portaldan yeniler, kilitli hesabını açar.
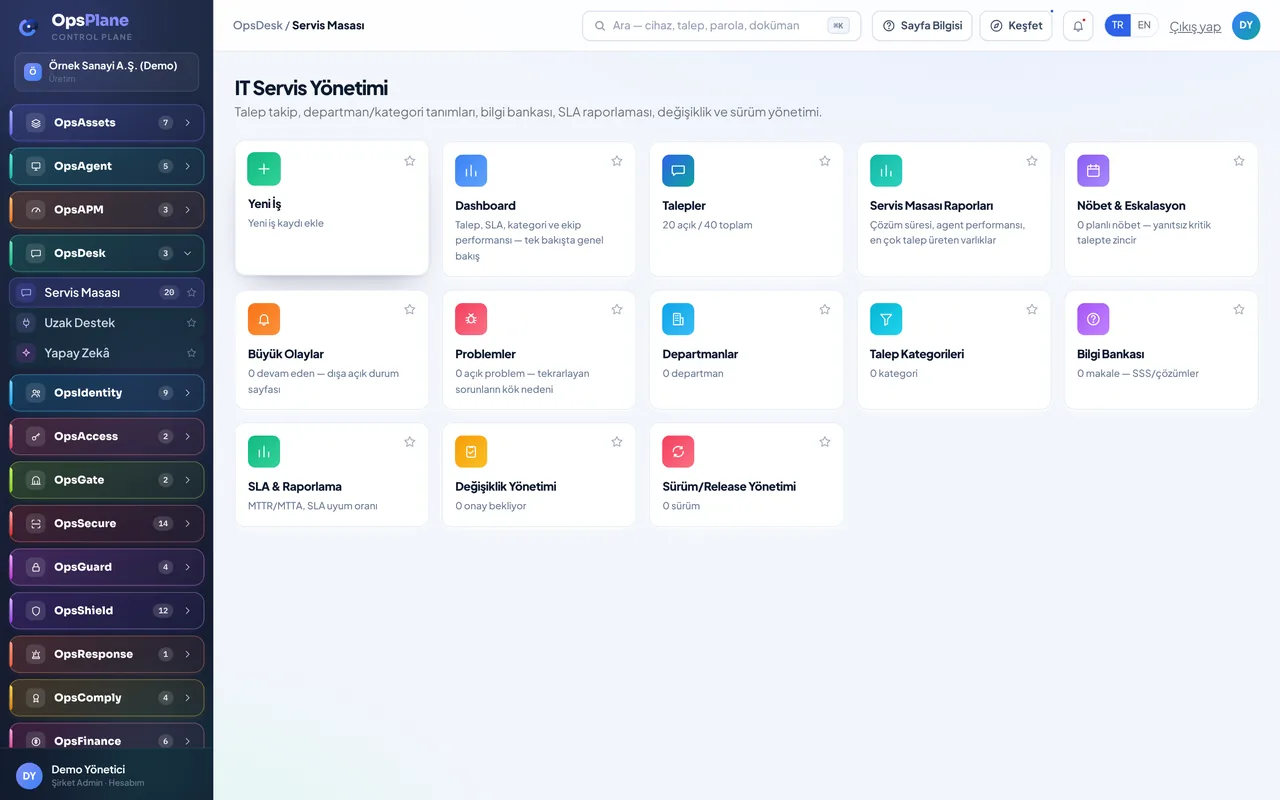
Servis masası
Talep, olay ve değişiklik yönetimi; SLA takibi, nöbet ve eskalasyon kurallarıyla. Büyük olay, problem ve bilgi bankası aynı çatı altında.
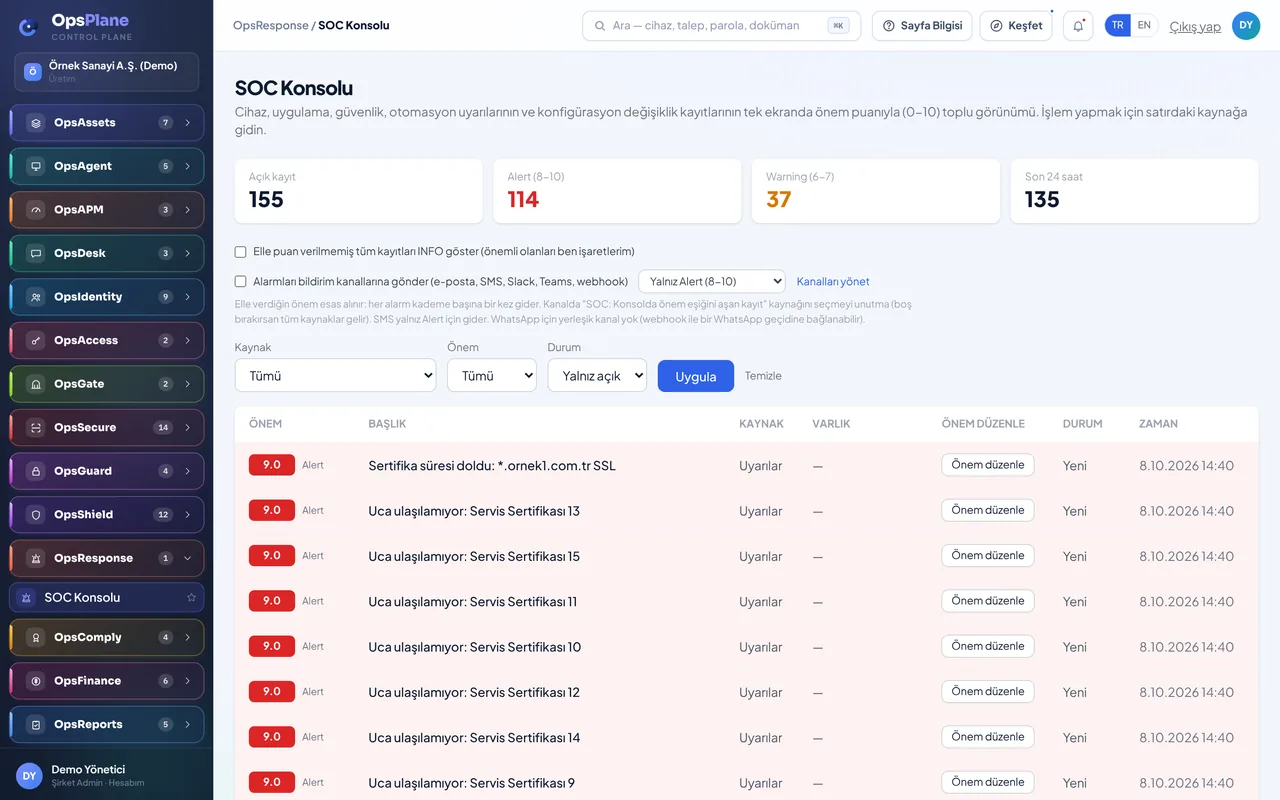
SOC Konsolu
Cihaz, uygulama, güvenlik ve otomasyon uyarıları ile konfigürasyon değişiklik kayıtları tek ekranda, 0–10 önem puanıyla toplanır. Önemli olanı sizin işaretlediğiniz seviyeden e-posta, SMS, Slack, Teams ya da webhook'a gönderilir; müdahale için OpsResponse altındaki SOAR kullanılır.
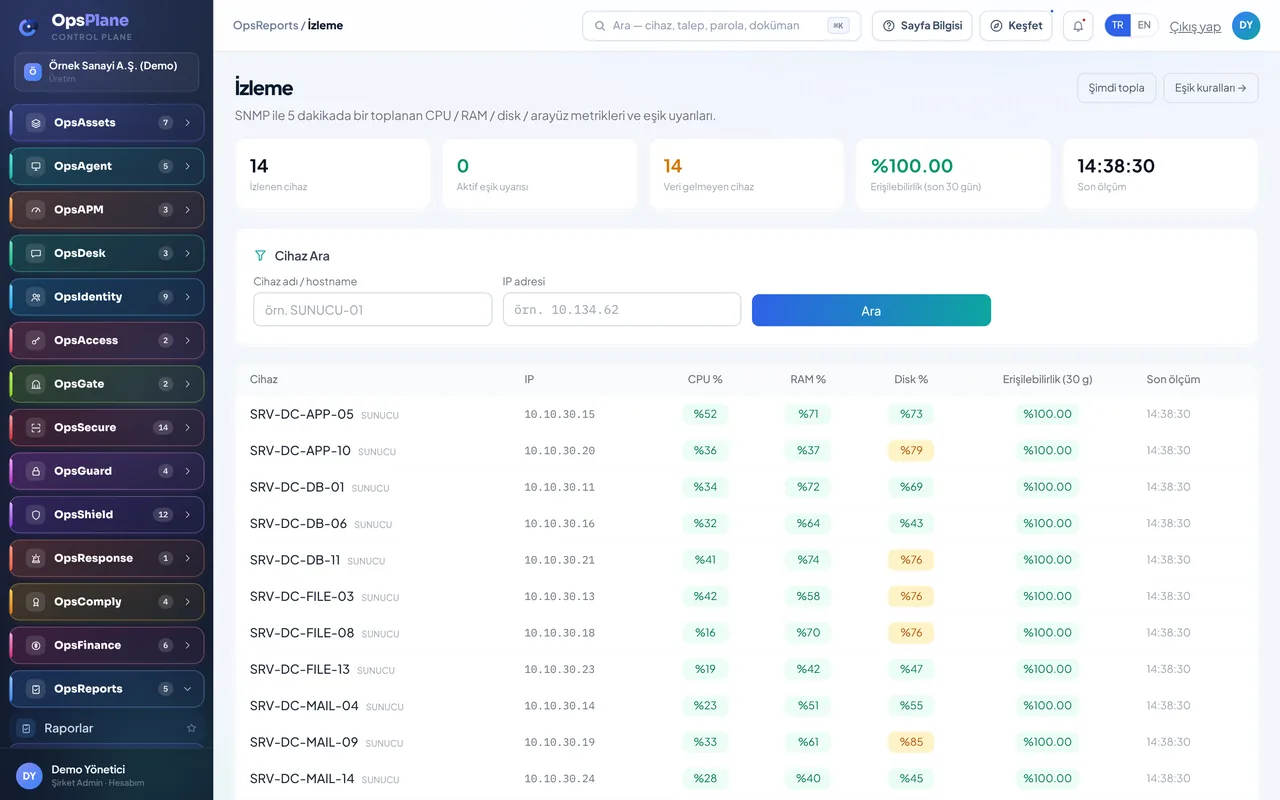
İzleme ve otomasyon
CPU, bellek, disk, arayüz ve UPS metrikleri zaman serisi olarak tutulur. “Şu olursa şunu yap” kurallarıyla uyarı üretilir ya da doğrudan müdahale edilir.
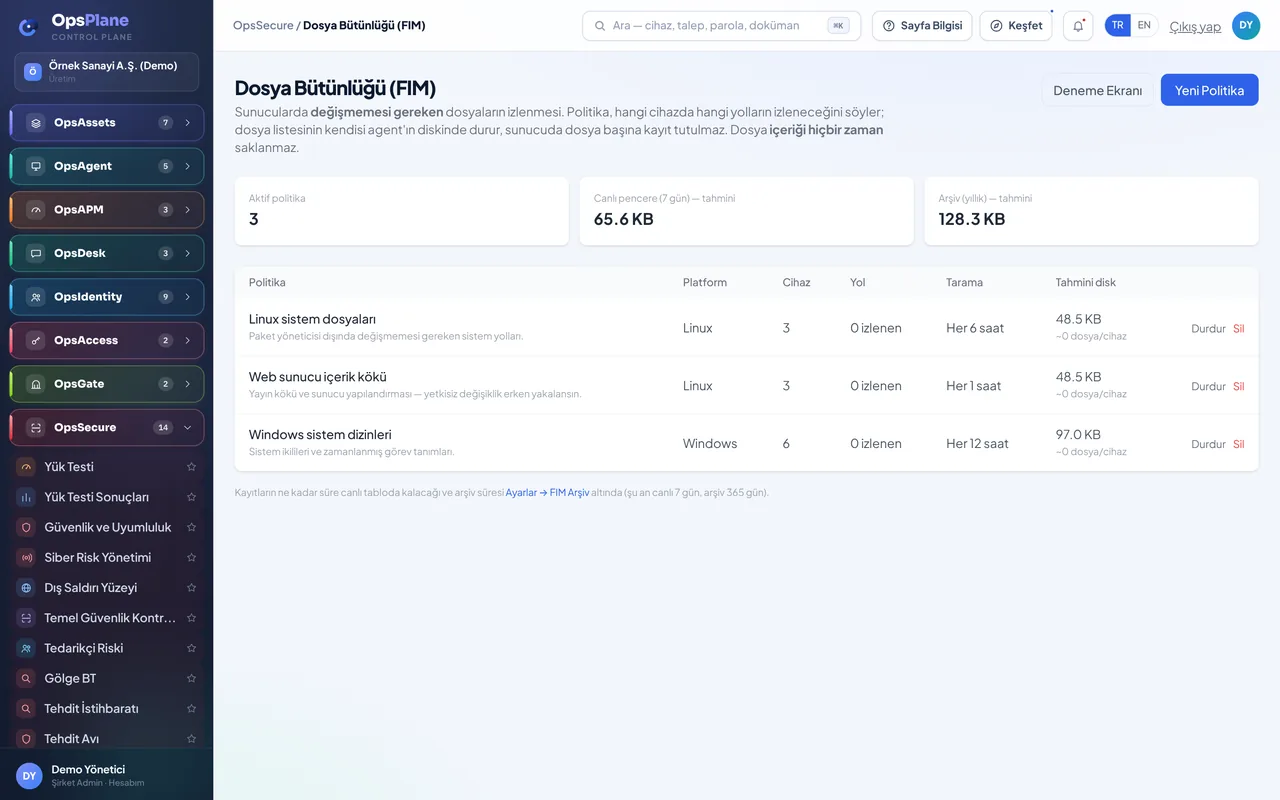
Dosya bütünlüğü (FIM)
Sunucularda değişmemesi gereken yollar izlenir — sistem dizinleri, web yayın kökü, yapılandırma dosyaları. Politika platform bazında tanımlanır, beklenmeyen bir değişiklik olduğunda uyarı üretilir.
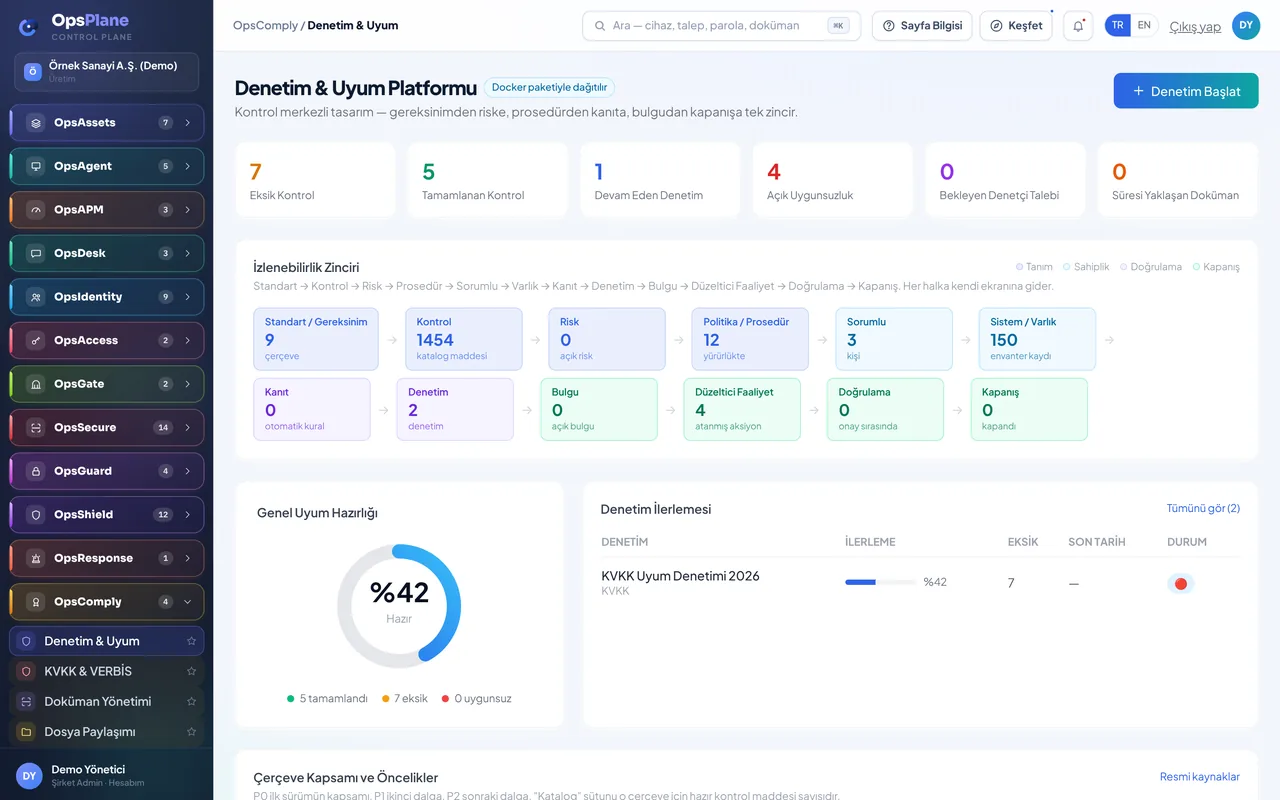
Denetim ve uyum
IT denetim portalı, KVKK & VERBİS süreçleri, doküman ve dosya paylaşımı tek yerde. Kontrol kataloğu üzerinden kanıt toplanır, eksikler listelenir.
Son dönemde eklenenler
Menüye yeni aileler ve ekranlar geldi. Bunların bir kısmı hassas veri ya da gerçek müdahale içerdiği için varsayılan olarak kapalıdır; yetki açıkça verilir.
SOC Konsolu ve SOAR
Kaynakların alarm ve bulguları tek konsolda önem puanıyla toplanır; her kaynak kendi modül iznine göre süzülür. SOAR playbook'larla müdahale eder.
- E-posta, SMS, Slack, Teams ve webhook bildirimi
- Playbook, yürütme geçmişi ve onaylar
- Simülasyon ve etki alanı kontrolü
Uygulama performans izleme
Sunucuya rol verin; toplama sunucudaki OpsAgent ile merkezden yürür, sunucuya elle kurulum yapılmaz.
- IIS, Java, Linux, Apache ve veritabanı rolleri
- İşlem, SQL, hata ve alarm görünümü
- Kurulum ve güncelleme ekranı
Siber Risk Yönetimi
Açık bulgular; aktif sömürülme (CISA KEV), sömürülme olasılığı (EPSS), varlık kritikliği ve internete açıklıkla birleştirilip tek 0–100 skorla sıralanır.
- Dış saldırı yüzeyi ve gün gün fark
- Temel güvenlik kontrolleri, tedarikçi riski, gölge BT
- Tehdit istihbaratı ve tehdit avı
Siber savunma
Envanter, zafiyet, sır, kod ve bulut bulgularını tek merkezde toplayan görünüm. Tarama araçları merkezde çalışır; kurulum dışarı doğrudan çıkmaz.
- Sır, kod/bağımlılık ve bulut taraması
- MITRE ATT&CK ve savunma testleri
- Farkındalık, IR tatbikatı, kablosuz denetim
Erişim analizi
Güvenlik duvarı politikası, Active Directory ve sunucu yetkisini birleştirerek “bu kullanıcı neye ulaşabilir?” sorusunu tek aramayla yanıtlar; kaydedilen topolojiler saklanır.
Kullanıcı davranışı
USB, program ve site olaylarıyla (DLP) çalışan aktivitesi ayrı menülerde. İkisi de KVKK açısından hassas olduğundan yetki açıkça verilir ve her görüntüleme denetim kaydına yazılır.
Modüller
Her modül ayrı yetkilendirilir: rol ya da kişi bazında kapalı, salt okunur veya tam erişim verilebilir.
Varlık ve keşif
- Anasayfa
- Varlıklar
- Lokasyonlar
- Roller
- Müşteriler
- Sorumlular
- IP Envanteri
- Devreler
- Domain Bazlı Varlık Takibi
- Topoloji
- Kapasite Planlama
- Dosya Sunucuları
- Agent Dashboard
- Agent Yükleme
- Onay Bekleyen Raporlar
- Agent Takip
- Agent Güncelleme
- Otomatik Envanter Tarama
- Uygulamalar
Uygulama performansı
- APM (Uygulama Performans İzleme)
Kimlik ve erişim
- Kimlik, Erişim ve Active Directory Yönetimi (IAM)
- Erişim Listesi (Erişim Analizi)
- Uzaktan Bağlantı (PAM)
- Parola Yöneticisi
Güvenlik ve savunma
- Güvenlik Taraması
- Güvenlik ve Uyumluluk Değerlendirme Platformu
- Tehdit İstihbaratı
- Tehdit Avı
- Dosya Bütünlüğü (FIM)
- Siber Savunma
- Sertifikalar
- Varlık Güncelleme Takibi
- Güncelleme Merkezi
Kullanıcı davranışı
- DLP / Davranış İzleme
- Aktivite İzleme
- Dashboard özeti
- Kullanıcı detayı (saniye bazlı)
- Raporlama / dışa aktarma
- Ayarlar, eşleştirme, saklama
Olay müdahalesi ve operasyon
- SOC Konsolu
- SOAR
- Uyarılar & Bildirimler
- Otomasyon
- IT Servis Yönetimi
- Haftalık İşler
- Kullanıcı Deneyimi
- Uzak Destek (Ekran Paylaşımı)
- Yapay Zekâ Asistanı
- Yardım / Destek
Uyum, lisans ve finans
- IT Denetim & Uyum Portalı
- KVKK & VERBİS
- Doküman Yönetimi
- Dosya Paylaşımı
- Yazılım & Lisans
- Yaşam Döngüsü & Yenileme
- Bütçe & Maliyet Takibi
Yönetim ve raporlama
- Raporlar
- İzleme
- Linkler
- Uygulama Log
- MSP Panosu
- Dağıtım Konsolu
Canlı demoyu kendiniz deneyin
Gerçek panelin 16 ürün ailesinin tamamı, kurgusal bir şirketin verisiyle açık. Her menüde ve alt sekmede örnek kayıtlar, grafikler ve ağ planı var; adlar, kişiler ve IP adresleri uydurmadır.
- Kullanıcı
admin- Parola
Admin123!
- Salt okunur: hiçbir ekrandan veri girilemez, silinemez veya değiştirilemez.
- Kurgusal veri: “Demo Müşteri A.Ş.” — 5 lokasyon, 130 cihaz, tutarlı bir IP planı.
- Müşteri gibi: menü ve yetkiler müşteri hesabıyla aynı gelir.
Nerede çalışacağına siz karar verin
Veriniz kurum dışına çıkmasın istiyorsanız kendi sunucunuza kurun; uğraşmak istemiyorsanız bulut kurulumunu biz işletelim.
Tek komutla kurulum
Linux sunucuda Docker üzerinde çalışır. Veritabanı, dosyalar ve yedekler sizde kalır. Güncelleme hazır imajlarla gelir; tarama ve dış kaynak sorguları tek bir merkezi adres üzerinden yapıldığı için güvenlik duvarınızda açmanız gereken adres sayısı en aza iner.
Size özel adres
Kurulumu, güncellemesi ve yedeği bizde. Kendi alt alan adınızla yayına alınır, verileriniz ayrı bir veritabanında tutulur.
Aynı yazılım
Modüller, güncellemeler ve destek aynı. Kurulum biçimini sonradan değiştirmek için baştan kurmanız gerekmez.
Ürünü canlı görelim mi?
Kurumunuzun ihtiyacına göre 30 dakikalık bir demo planlayalım; isterseniz kendi ortamınızda deneme kurulumu yapalım.
bilgi@opsplanecloud.com